










Kein CRM von Grund auf · Vorgänge, Rollen, Kundenportal
Karo Kanaltechnik
Website, Web-App & iOS-App
Karo Kanaltechnik arbeitet von der Anfrage bis zur bezahlten Rechnung in einer eigenen Software. Das Büro plant und verrechnet, Monteure sehen ihren Tag auf dem Handy, Auftraggeber finden Dokumente und Rechnungen im Kundenportal.
Was wir gebaut haben
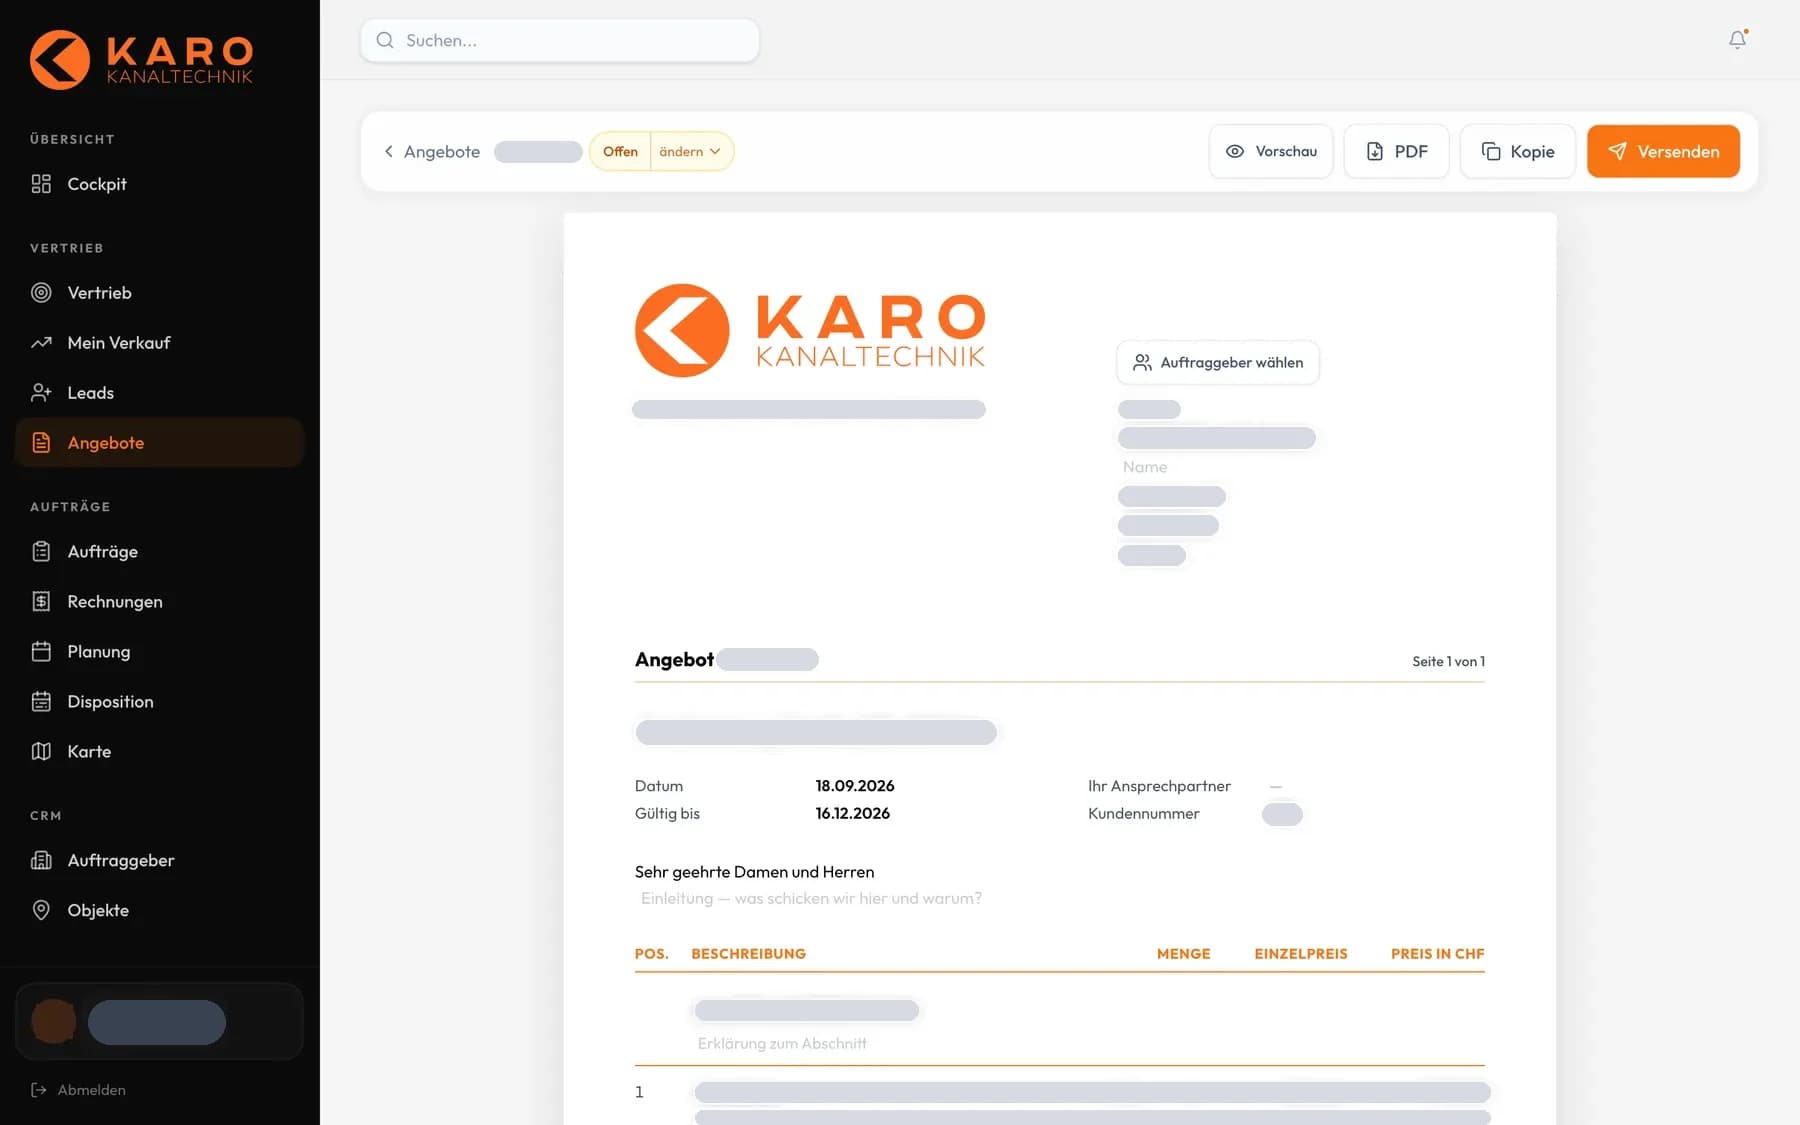
- Cockpit, Offerten aus dem Produktkatalog, Kunden nehmen online an
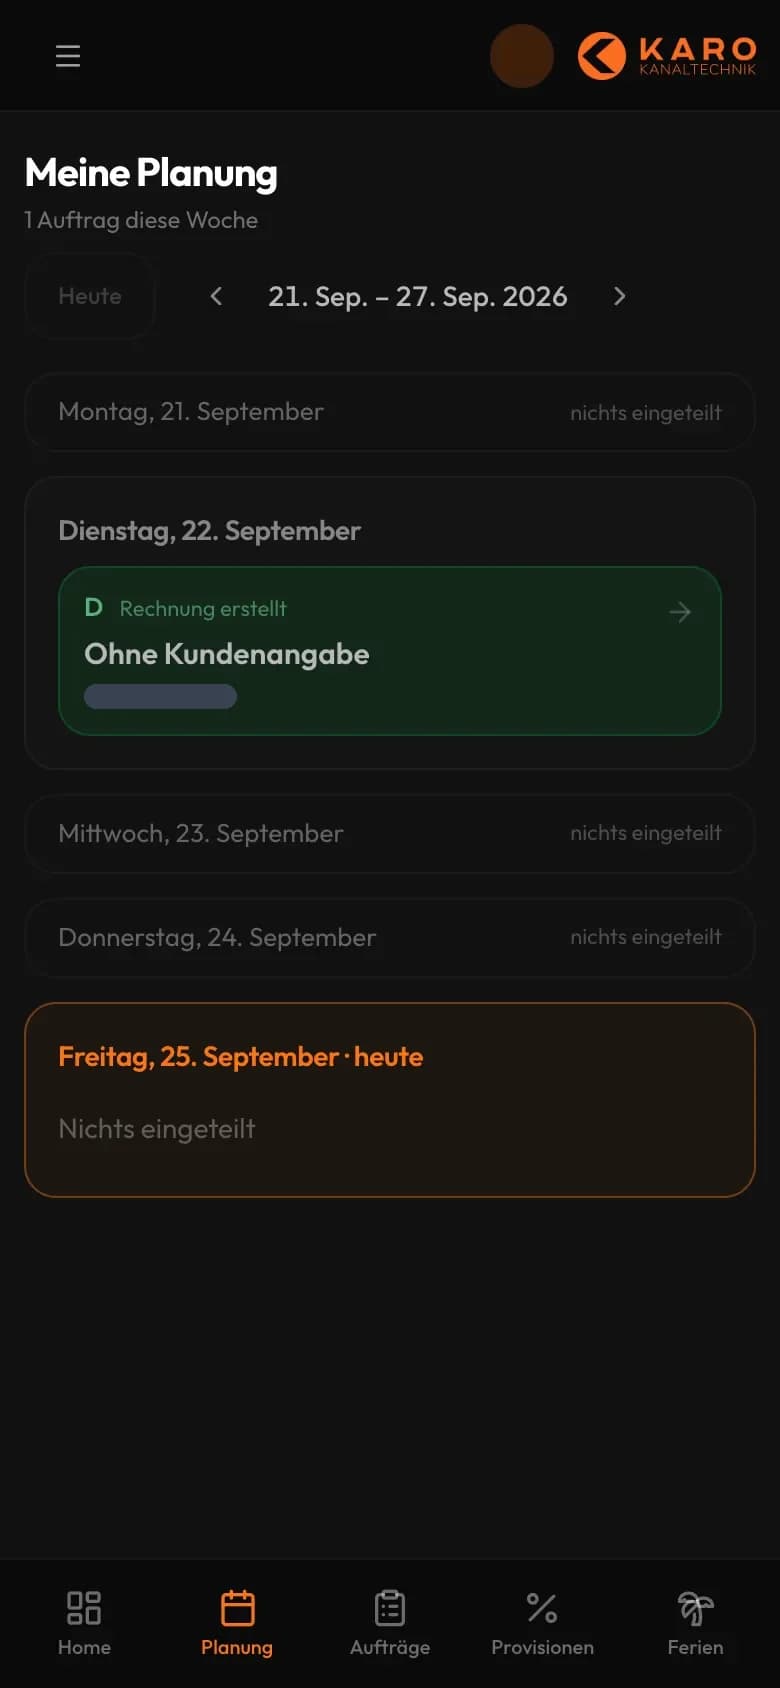
- Aufträge, Planung und Karte für Notfalleinsätze
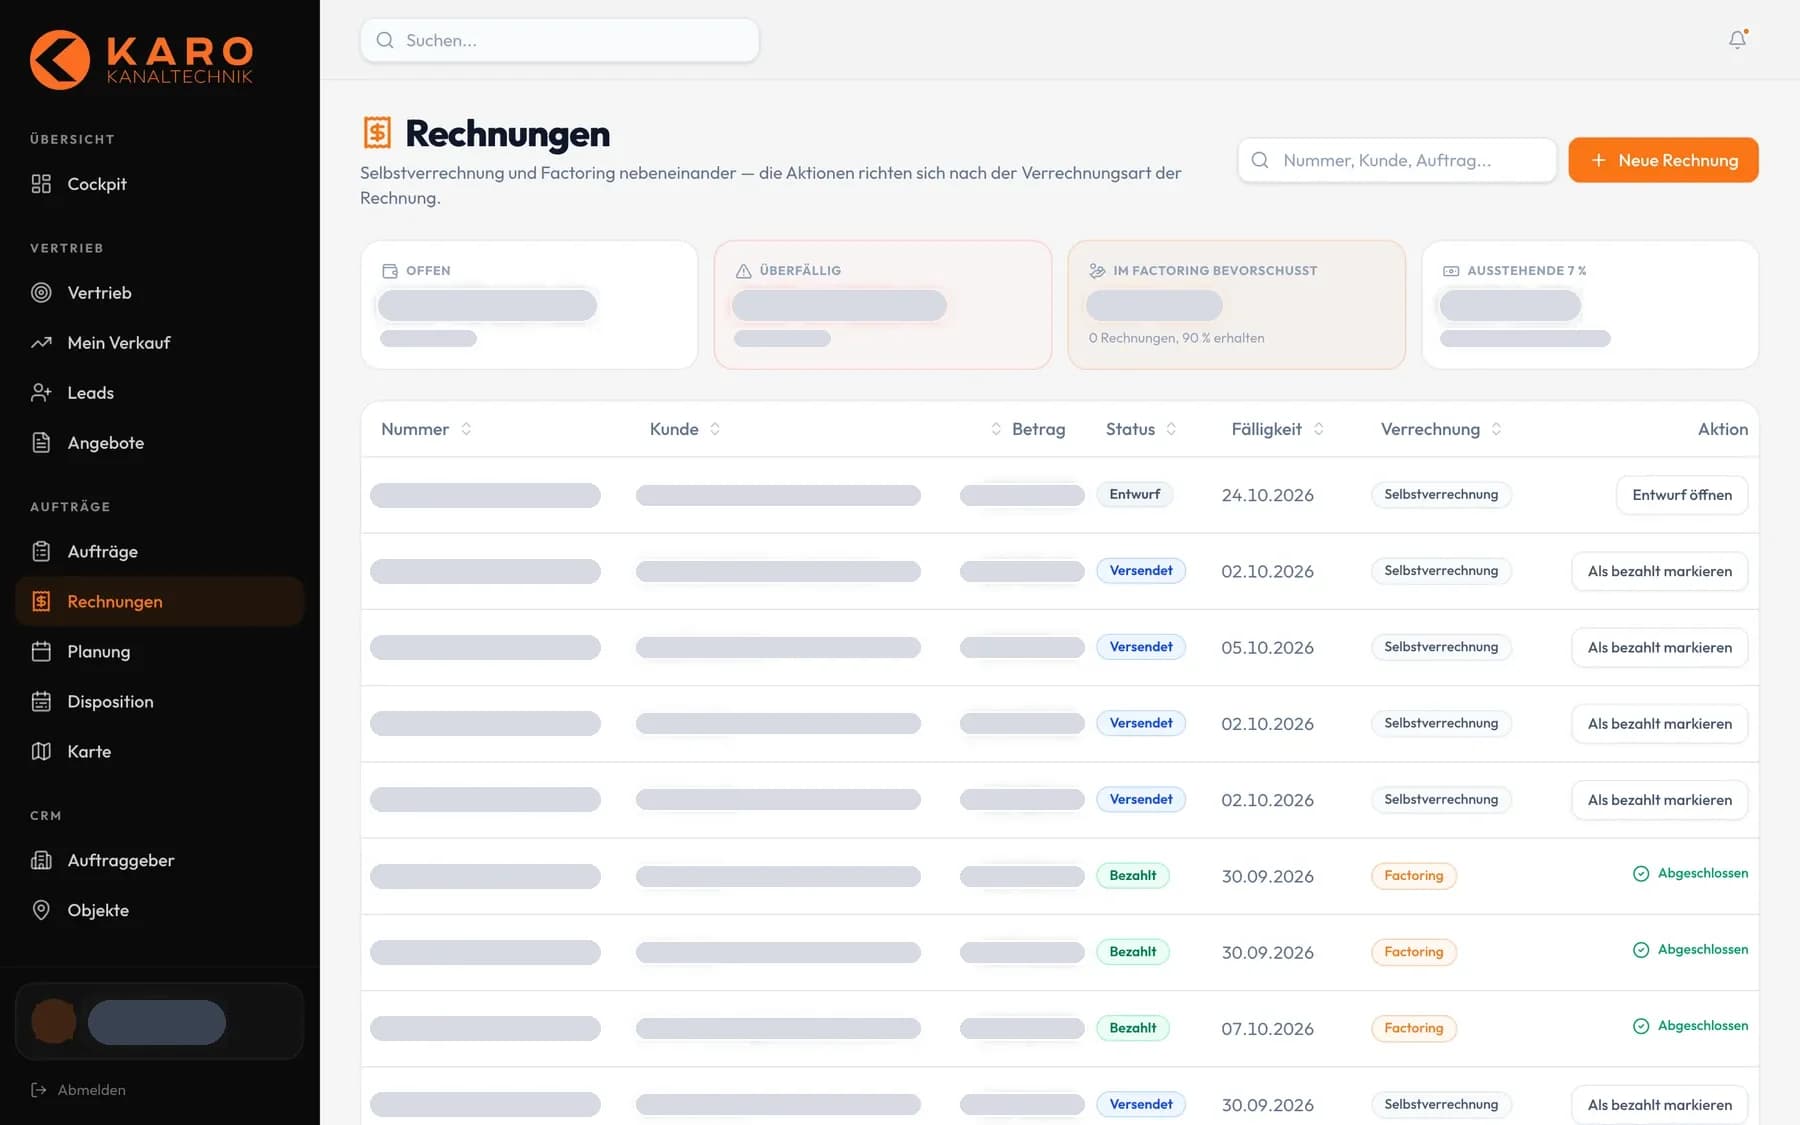
- Rechnungen mit Schweizer QR-Zahlteil, Mahnwesen in drei Stufen
- Monteur-Ansicht mit Zeiten, Rapporten und Fotos
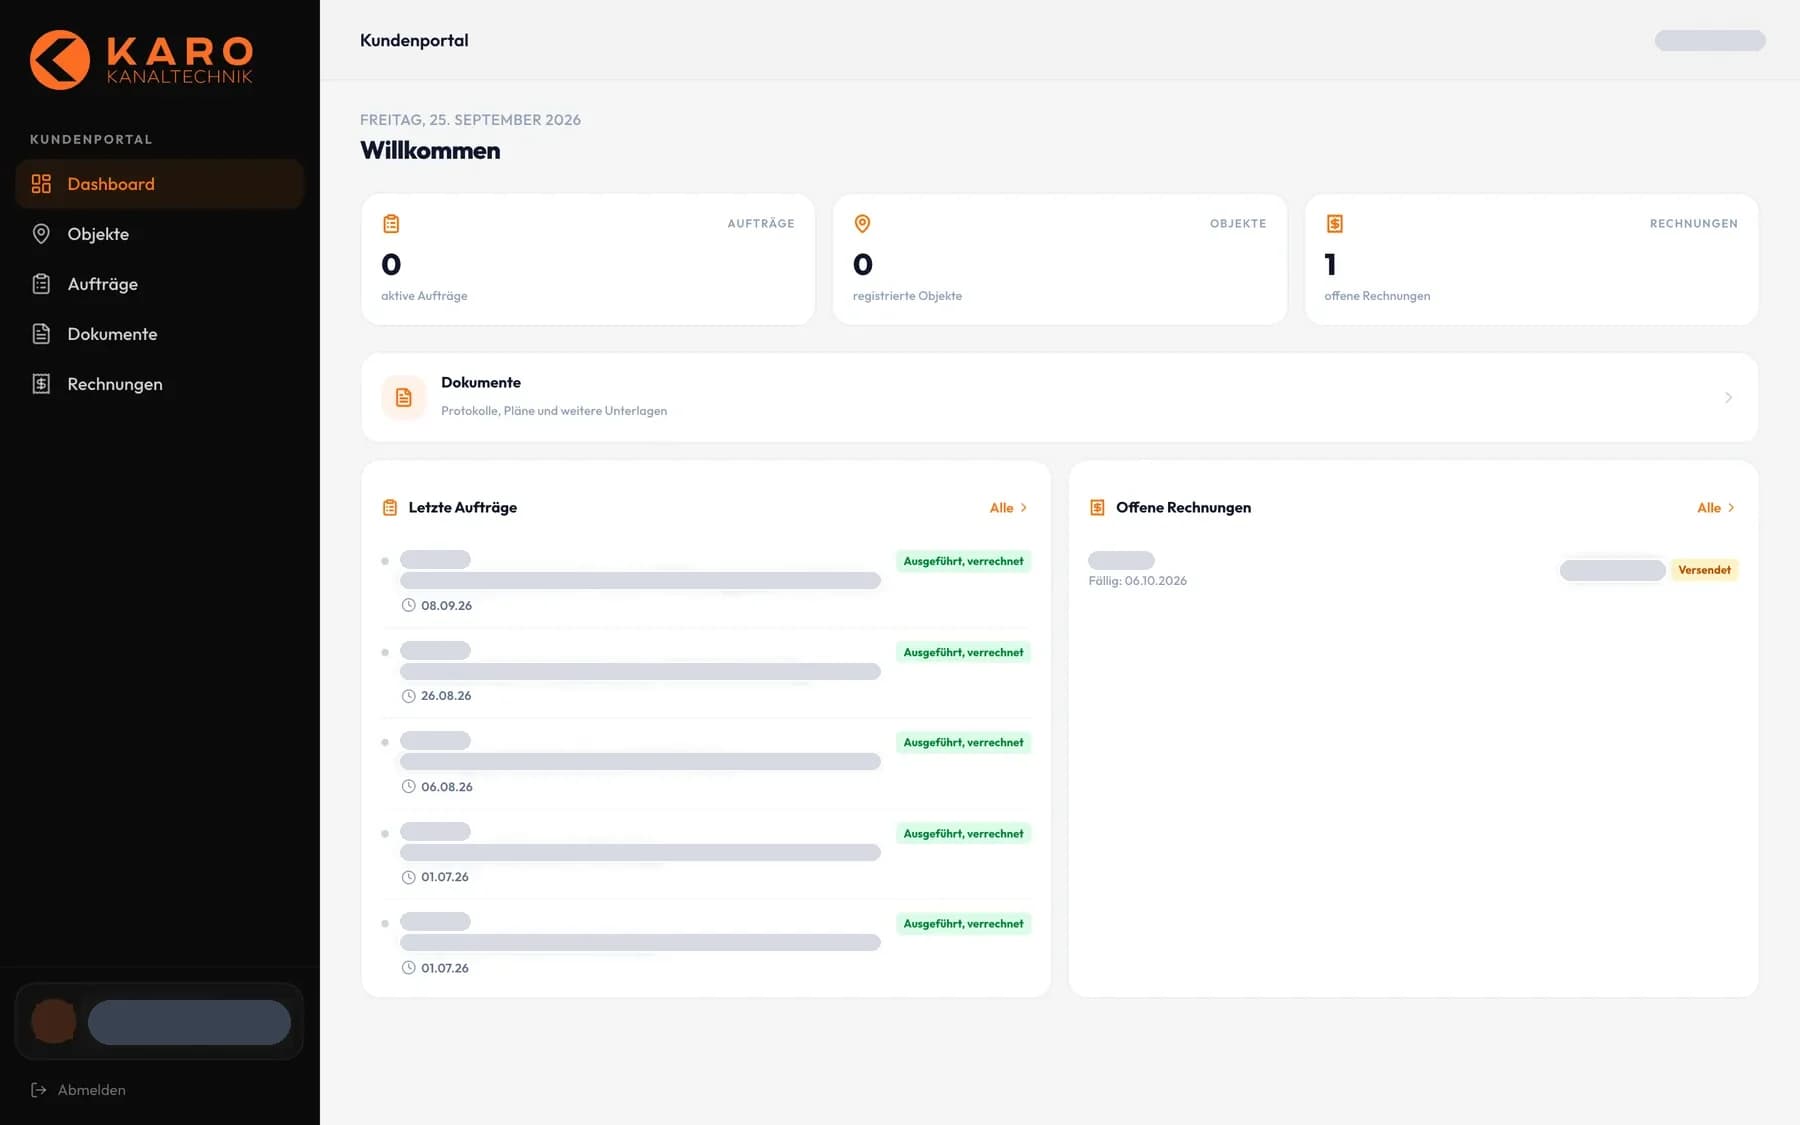
- Kundenportal mit Dokumenten pro Liegenschaft
Kundendaten unkenntlich gemacht
Screens aus der Testumgebung, September 2026. Namen, Adressen und Beträge unkenntlich gemacht.
Zur Referenz Karo KanaltechnikKaro Betriebssoftware · Offerte