Cloudflare security-audit Skill im Test: findet er absichtlich eingebaute Lücken?
Cloudflare hat den Skill veröffentlicht, aus dem seine interne Schwachstellen-Suche entstanden ist. Wir haben ihn auf eine selbst geschriebene Demo-App mit fünf eingebauten Lückenarten angesetzt. Er fand alle, meldete keinen Köder und bestätigte trotzdem keinen einzigen Befund.
Was ist der Cloudflare security-audit Skill? Es ist eine öffentlich verfügbare Anleitung für Coding-Agenten, die ein Code-Repository nach festen Regeln auf Sicherheitslücken prüft und die Befunde von unabhängigen Agenten widerlegen lässt. Laut README ist das der Ausgangspunkt, aus dem Cloudflare seine interne, flottenweite Schwachstellen-Suche entwickelt hat.
Wir wollten wissen, ob er hält, was er verspricht. Dafür haben wir eine kleine AppEine App, kurz für Applikation oder Anwendung, ist ein Programm, das eine bestimmte Aufgabe für seine Nutzenden erledigt. Im Alltag meint man damit meist eine…Mehr erfahren → mit absichtlich eingebauten Lücken geschrieben und den Skill darauf angesetzt, ohne ihm zu verraten, wo die Fehler liegen.
Warum der security-audit Skill gerade so gefragt ist
Laut GitHub hat cloudflare/security-audit-skill Stand 04.11.2026 rund 58'543 Sterne, davon 34'248 im letzten Monat. Erstellt wurde es am 18.06.2026, Lizenz MIT.
Belegt ist der Zusammenhang mit dem Cloudflare-Blogbeitrag Build your own vulnerability harness, auf den das README verweist. Dazu kommt ein allgemeiner Bedarf: Mit Vibe Coding entsteht viel Code, den niemand Zeile für Zeile gelesen hat. Ein Prüfverfahren aus einem grossen Sicherheitsunternehmen trifft da einen Nerv. Mehr zum Hintergrund steht in unserem Beitrag sicher vibe-coden.
So funktioniert es
Der Skill ist ein Agent Skill, also Markdown-Anleitungen plus zwei kleine Prüfprogramme. Er arbeitet in sechs Phasen:
- Erkundung: Architektur, Vertrauensgrenzen und Eingänge aufschreiben (architecture.md) und daraus Prüfeinheiten bilden (coverage-ledger.json).
- Suche: Getrennte «Hunter»-Agenten prüfen je eine Einheit gegen Listen von Angriffsklassen.
- Widerlegung: Jeder Kandidat geht an einen frischen Agenten, der versucht, ihn zu widerlegen.
- Ausgabe: Befunde als confirmed, needs_validation oder rejected in findings.json, geprüft durch validate-findings.cjs.
- Gegenprüfung: Wieder neue Agenten prüfen die Quellenangaben.
- Bericht: REPORT.md, FINDINGS-DETAIL.md und NEEDS-VALIDATION.md.
Der wichtigste Grundsatz: Bestätigt wird nur, was lokal beobachtet wurde. Und Code des Ziels darf nur in einer Sandbox ohne Netzwerk laufen.
Installation
Laut README installiert man den Skill über die Skills-CLI:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
Für unseren Test haben wir das Repository nur geklont und die Dateien gelesen, damit nichts in die Konfiguration des Rechners geschrieben wird:
git clone --depth 1 https://github.com/cloudflare/security-audit-skill
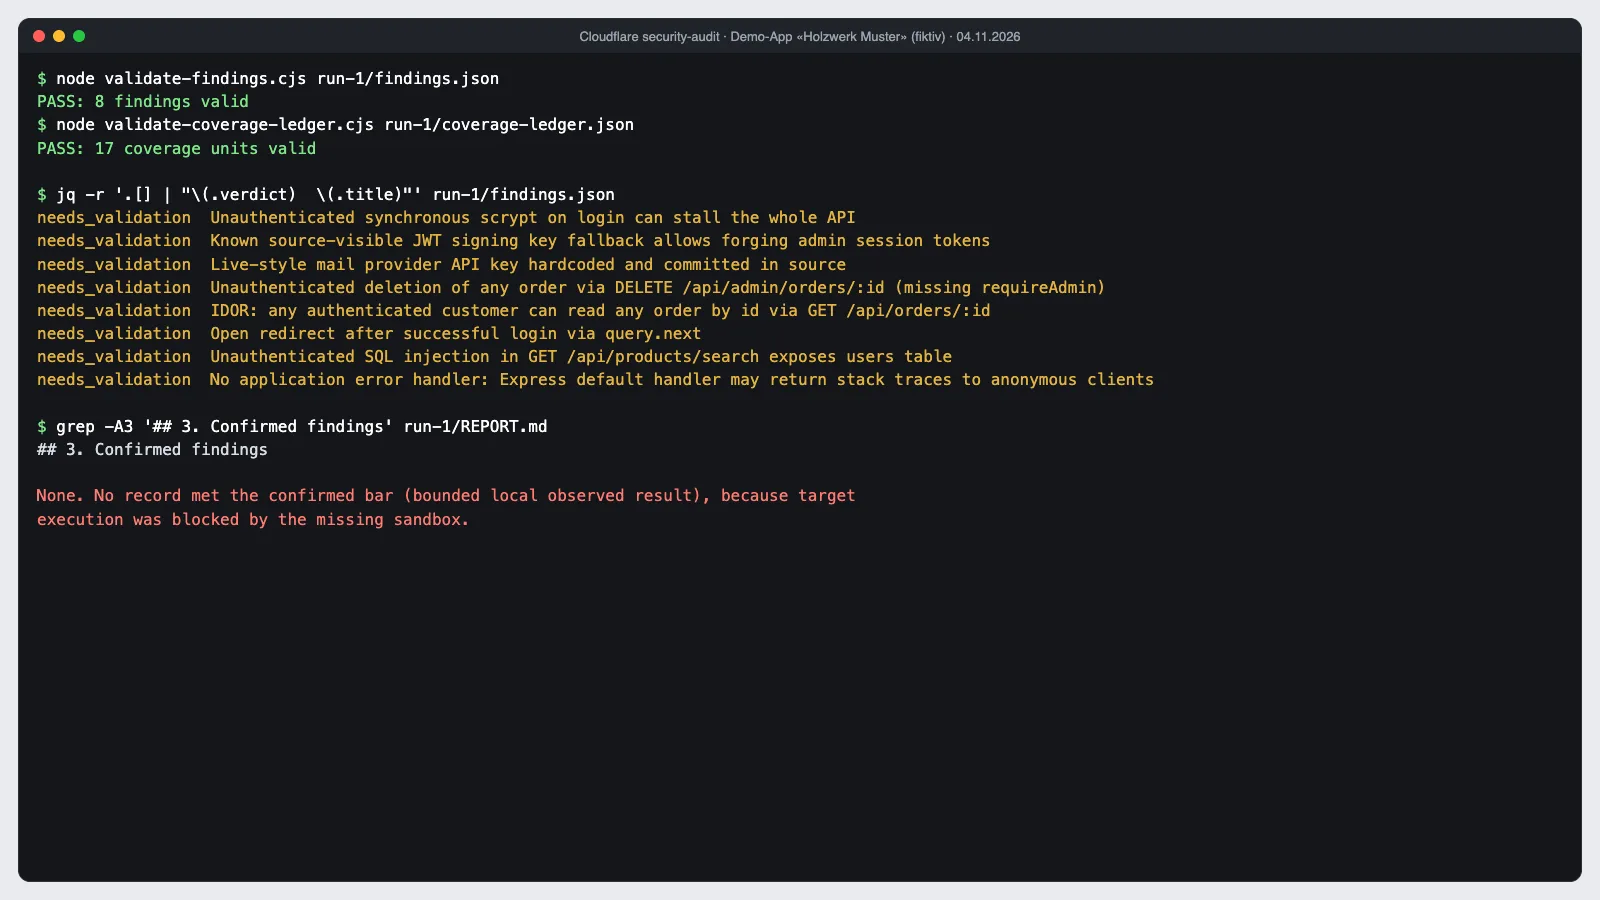
node skills/security-audit/validate-findings.cjs run-1/findings.json
node skills/security-audit/validate-coverage-ledger.cjs run-1/coverage-ledger.json
Danach reicht im Projekt eine Bitte wie «security audit this codebase».
Unser Test
Die Demo-App ist eine kleine Express-Schnittstelle für die fiktive «Schreinerei Holzwerk Muster, Winterthur»: Produkte suchen, anmelden, eigene Bestellungen sehen, Admin-Bereich. Rund 120 Zeilen, neun Dateien. Eingebaut haben wir fünf Lückenarten und drei Köder, also Stellen, die gefährlich aussehen, aber sicher sind.
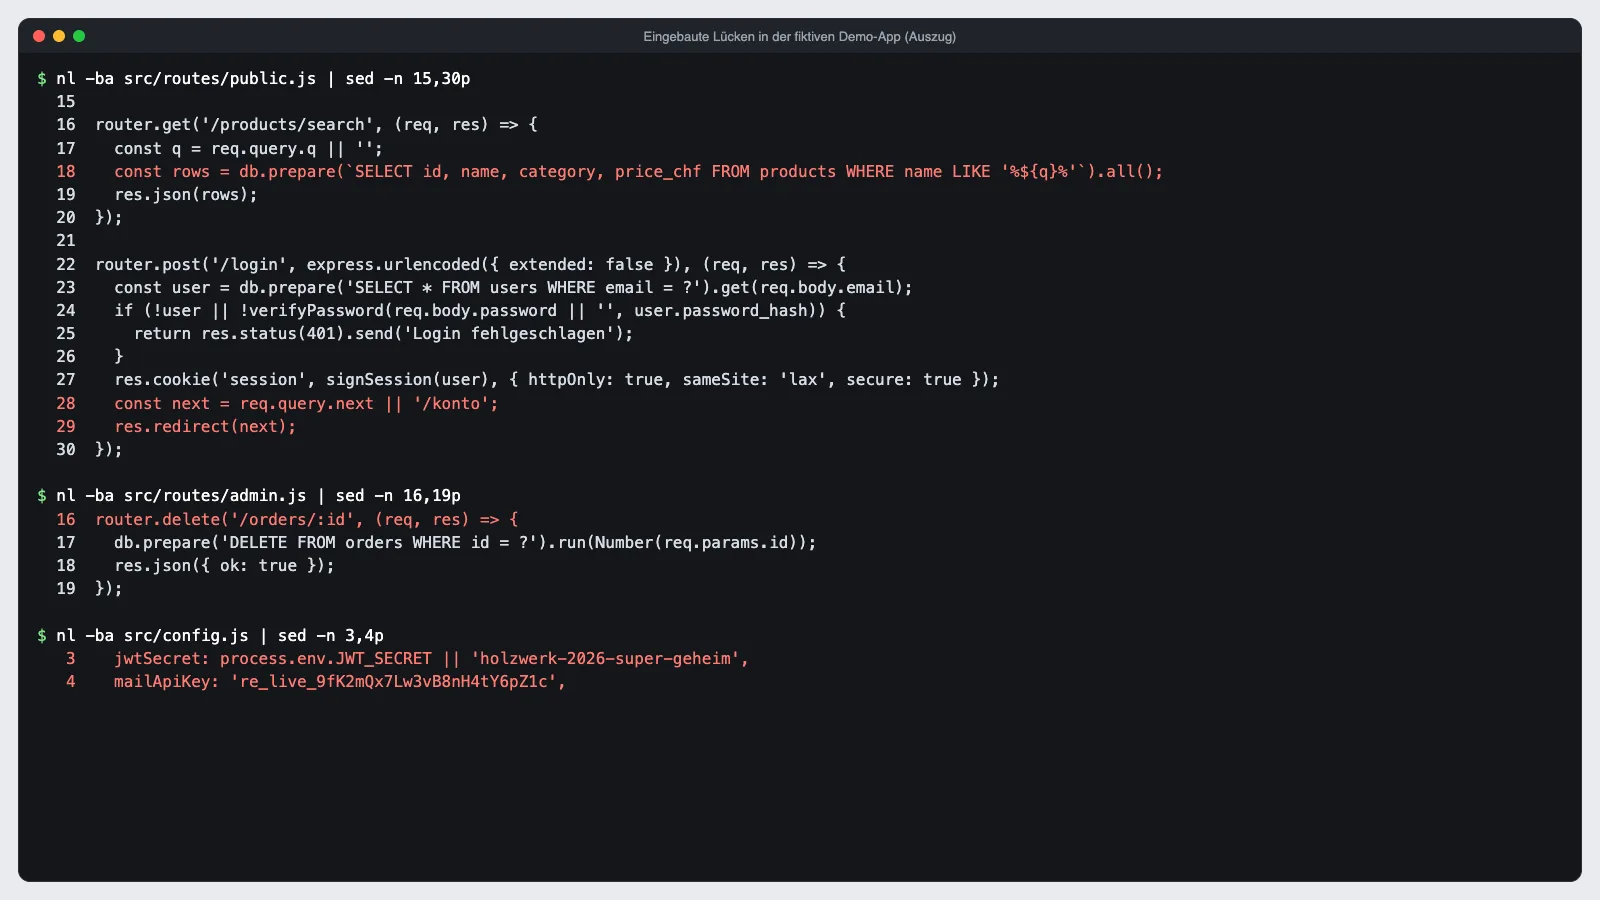
Wir haben den Skill in Claude Code (Modell Claude Opus 5.5) mit der Aufgabe «security audit this codebase» angewendet, im vollen Audit-Modus und mit echten Unter-Agenten. Der ausführende Agent kannte die eingebauten Fehler nicht.
| Eingebaut | Gefunden | Verdikt des Skills |
|---|---|---|
| SQL-Injection in der Produktsuche | ja, inklusive Zugriff auf die Nutzertabelle | needs_validation |
| Löschroute ohne Admin-Prüfung | ja | needs_validation |
| Bestellung fremder Kunden lesbar (IDOR) | ja | needs_validation |
| Offener Redirect nach dem Login | ja | needs_validation |
| Secrets im Code (Fallback-Schlüssel, Mail-Schlüssel) | ja, beide, mit Folge «Admin-Token fälschbar» | needs_validation |
| Köder: Sortierung mit Allowlist, geprüfter Logout-Redirect, Storno mit Besitzerprüfung | nicht gemeldet | korrekt |
Zusätzlich meldete der Skill zwei Punkte, die wir nicht eingebaut hatten, die aber plausibel sind: ein rechenintensives Passwort-Hashing direkt im Anmeldeablauf, das den ServerEin Server ist ein Computer oder ein Programm, das anderen Geräten Dienste bereitstellt: Er liefert Websites aus, speichert Daten, verschickt E-Mails oder…Mehr erfahren → bei vielen Anfragen blockieren kann, und einen fehlenden Fehler-Handler, der je nach Einstellung Stacktraces ausgibt. Unter den Härtungshinweisen fand sich sogar eine Feinheit in unserem Köder: Die Sortier-Allowlist akzeptiert geerbte Objektschlüssel, was zu einem Serverfehler führt. Das stimmt.
Was gut war: Volle Trefferquote bei den eingebauten Lückenarten, keine Fehlalarme bei den Ködern, saubere Trennung zwischen Befund und Härtungshinweis, und jede Aussage mit Datei und Zeile belegt. Bei der Logout-Umleitung haben die Agenten sogar geprüft, ob ein bekannter Umgehungstrick funktioniert, und richtig erkannt, dass Express ihn abfängt.
Was nicht gut war: Der Bericht beginnt mit «Confirmed findings: None». Das ist regelkonform, weil auf unserem Mac keine Sandbox nach den Vorgaben des Skills verfügbar war. Wer aber nur die Zusammenfassung liest, könnte «nichts gefunden» verstehen. Dazu kommt der Aufwand: 29 Agentenläufe und rund 24 Minuten für 120 Zeilen. Und einige Vorgaben, etwa wörtlich kopierte Prompt-Blöcke von 40 bis 50 KB je Agent, sind im Alltag schwerfällig. Wichtig: Ein einzelner Test an einer kleinen App ist keine Statistik. Das README selbst sagt, dass ein Lauf in Cloudflares Tests etwa die Hälfte dessen fand, was mehrere Läufe zusammen fanden.
Beispiele aus der Praxis
- Vor dem Livegang einer Web-AppEine Web-App ist eine Anwendung, die im Browser läuft und sich wie ein Programm bedienen lässt — mit Login, Eingaben, gespeicherten Daten und Abläufen. Anders…Mehr erfahren →: Ein Lauf auf den eigenen Code, bevor Kundendaten im Spiel sind. Die needs_validation-Liste wird zur Aufgabenliste für Tests in einer Staging-UmgebungEine Staging-Umgebung ist eine nicht öffentliche Kopie einer Website oder Anwendung, auf der Änderungen getestet und abgenommen werden, bevor sie live gehen.…Mehr erfahren →.
- Code von KI-Werkzeugen prüfen: Wer Prototypen mit Lovable, Cursor oder Claude Code baut, bekommt eine zweite, unabhängige Sicht auf Anmeldung, Rechte und Eingaben.
- Agenturen mit mehreren Projekten: Weil Läufe aufeinander aufbauen, lohnt sich ein Lauf pro Release, um neue Lücken gezielt zu suchen.
Grenzen, Risiken, Lizenz
- Lizenz: MIT.
- Nur eigener Code: Sicherheitsprüfungen gehören auf eigene Systeme oder solche mit schriftlicher Erlaubnis.
- Datenschutz: Der Code geht an den Anbieter des Sprachmodells. Für Repositories mit Geheimnissen oder Kundendaten vorher klären, ob das nach DSG und Vertrag zulässig ist.
- Sandbox: Ohne Sandbox bleibt alles unbestätigt. Mit Sandbox führt der Agent Zielcode aus; das sollte nie auf einem Rechner mit Zugangsdaten passieren.
- Kosten: Kein Lizenzpreis, aber viele Tokens. Den genauen Verbrauch haben wir nicht gemessen.
- Kein Ersatz für einen Penetrationstest durch Fachleute, und keine Garantie auf Vollständigkeit.
Für wen lohnt sich der Skill?
Für Entwicklerteams und technisch versierte Gründer, die bereits mit Claude Code oder einem ähnlichen Agenten arbeiten und vor einem Release einen strukturierten, belegten Sicherheitsblick wollen. Wer eine Web-App mit Anmeldung und Kundendaten plant und Sicherheit von Anfang an eingeplant haben möchte, findet bei uns Web-App-Entwicklung mit Prüfungen vor jedem Livegang.
Mehr Werkzeuge aus dieser Reihe: alle 20 GitHub-Trends vom November 2026.
Häufige Fragen
Was ist der Cloudflare security-audit Skill?+
Es ist eine Anleitung für Coding-Agenten wie Claude Code, mit der der Agent ein Code-Repository in sechs Phasen auf Sicherheitslücken prüft. Mehrere getrennte Agenten erkunden, suchen, widerlegen und prüfen die Befunde. Laut README ist daraus Cloudflares interne Schwachstellen-Suche entstanden.
Wie gut findet der Skill Sicherheitslücken?+
In unserem Test auf eine kleine Demo-App fand er alle fünf eingebauten Lückenarten und meldete keinen der drei Köder. Weil keine Sandbox verfügbar war, stufte er aber jeden Befund nur als «needs_validation» ein. Ein einzelner Test an 120 Zeilen Code ist keine Statistik.
Kann ich den Skill auf meine eigene Website anwenden?+
Auf eigenen Code ja, das ist der vorgesehene Einsatz. Fremde Systeme ohne Erlaubnis zu prüfen, ist dagegen tabu. Für Projekte mit Kundendaten empfehlen wir zusätzlich eine Prüfung durch eine Fachperson.
Was kostet ein Audit mit dem Skill?+
Der Skill ist kostenlos und unter MIT-Lizenz. Der Aufwand liegt in der Rechenzeit des Coding-Agenten: Unser Lauf brauchte 29 Agentenläufe und rund 24 Minuten für 120 Zeilen Code, entsprechend viele Tokens im eigenen Claude-Abo.
Über den Autor
Daniel MüllerSenior Developer & SEO-Stratege
Daniel Müller ist Senior Developer und SEO-Stratege bei DLM Digital in Zürich. Mit über 10 Jahren Erfahrung in Webentwicklung, SEO, GEO/AEO und KI-Integration begleitet er Schweizer KMU bei der digitalen Transformation. Im DLM Magazin schreibt er über KI, Vibe Coding und moderne Suchmaschinen-Sichtbarkeit.